

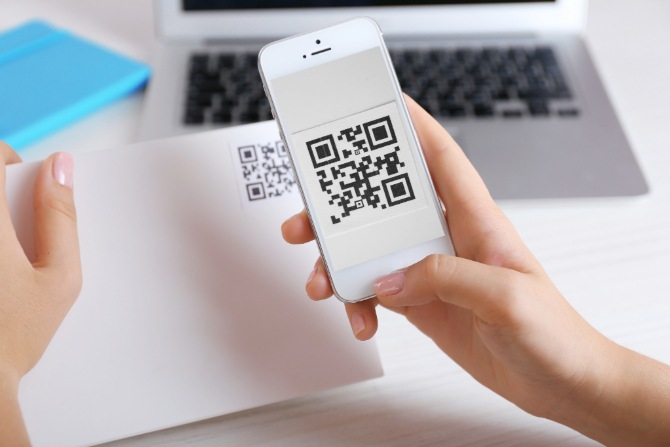
Η νέα απάτη με QR codes που εξαπλώνεται και στην Ελλάδα (quishing), πλέον χρησιμοποιεί και φακέλους αλληλογραφίας με στοιχεία διεύθυνσης και ονοματεπώνυμο παραλήπτη.
Οι φάκελοι που διανέμονται μέσω κούριερ είναι κενοί και απλά στη μια πλευρά του φακέλου είναι τυπωμένος κωδικός σε μορφή QR.
Αναφέρεται σε προειδοποίηση σε ομάδα επαγγελματιών στον Βόλο:
Νέα τεράστια απάτη , προσοχή στέλνουν φάκελο με κούριερ στην διεύθυνση σου με το όνομα σου , ο φάκελος έχει επάνω μόνο ένα Qrcode τίποτα άλλο .
Παίρνεις το τηλέφωνο και σκανάρεις το QR code και ο απατεώνας σου έφαγε τα πάντα από το κινητό σου , όλες τις πληροφορίες .
Προσοχή …
Το quishing, ή phishing με QR code, είναι μια κυβερνοεπίθεση που χρησιμοποιεί κακόβουλα QR code για να παρασύρει τους χρήστες να επισκεφθούν ψεύτικους ιστότοπους ή να κατεβάσουν κακόβουλο λογισμικό, με στόχο την κλοπή ευαίσθητων δεδομένων, όπως κωδικοί πρόσβασης ή οικονομικά στοιχεία.
Οι επιτιθέμενοι τοποθετούν ψεύτικα codes σε φυσικά αντικείμενα (όπως παρκόμετρα, ανελκυστήρες, τραπεζάκια, τοίχους) ή σε μηνύματα ηλεκτρονικού ταχυδρομείου και σε φακέλους αλληλογραφίας, λογαρισμών, εκμεταλλευόμενοι την ευκολία και τη φύση των QR code, όπου οι χρήστες δεν μπορούν να δουν εύκολα την κρυμμένη κακόβουλη διεύθυνση URL πριν από τη σάρωση.
Συνηθισμένες περιπτώσεις
- Ψεύτικες πύλες πληρωμών: Ένας κωδικός QR κολλημένος σε κάποια επιφάνεια οδηγεί σε μια ψεύτικη σελίδα πληρωμών, όπου οι επιτήδειοι καταφέρνουν να αποκομίσουν χρήματα από όσους κάνουν το λάθος να πληρώσουν.
- Ηλεκτρονικά μηνύματα ηλεκτρονικού ψαρέματος (phishing): Ένα ηλεκτρονικό μήνυμα περιέχει έναν κωδικό QR που, όταν σαρωθεί σε ένα τηλέφωνο, οδηγεί σε μια ψεύτικη σελίδα σύνδεσης σε τράπεζα.
- Λήψεις κακόβουλου λογισμικού: Η σάρωση ενός κωδικού ενεργοποιεί την αυτόματη λήψη επιβλαβούς λογισμικού.
Πώς να προστατευτείτε από την απάτη
- Επαληθεύστε την πηγή: Πάντα να ελέγχετε ότι ο κωδικός QR προέρχεται από αξιόπιστη πηγή πριν από τη σάρωση, ειδικά σε δημόσιους χώρους.
- Ελέγξτε τη διεύθυνση URL: Στο κινητό, πατήστε την προεπισκόπηση του κωδικού QR (εάν είναι διαθέσιμη) για να δείτε την πλήρη διεύθυνση URL και να αναζητήσετε τυπογραφικά λάθη ή άγνωστα domains πριν προχωρήσετε.
- Να είστε επιφυλακτικοί: Μην σαρώσετε ανεπιθύμητους κωδικούς QR σε απρόσμενα μέρη.
- Χρησιμοποιήστε εργαλεία ασφαλείας: Ενεργοποιήστε την πολυπαραγοντική επαλήθευση ταυτότητας (MFA) στους λογαριασμούς σας για να προσθέσετε ένα επιπλέον επίπεδο ασφάλειας.
- Αν εντοπίσετε κάποιο QR code που θεωρείτε ύποπτο, ενημερώστε κάποιον υπεύθυνο στον χώρο που βρίσκεται, αν αυτό είναι δυνατόν.
